Sicherheitsinformation: Aktuelle PHP-Sicherheitslücken bereits erfolgreich behoben

Entwarnung für unsere Hosting-Kunden

Aufgrund zahlreicher Kundenanfragen bezüglich der aktuell veröffentlichten kritischen PHP-Sicherheitslücken können wir Entwarnung geben:

Unsere Sicherheitsprozesse sehen vor, relevante Sicherheitsmeldungen laufend zu überwachen und notwendige Updates zeitnah umzusetzen. Die jetzt veröffentlichten PHP-Sicherheitsupdates wurden unmittelbar nach Verfügbarkeit geprüft und auf allen betroffenen Systemen eingespielt.


Was ist PHP überhaupt?

PHP ist eine der weltweit am häufigsten eingesetzten Technologien zur Erstellung dynamischer Webseiten und Webanwendungen.

Viele bekannte Systeme basieren auf PHP, darunter beispielsweise:

  • WordPress
  • Joomla
  • TYPO3
  • Drupal
  • Nextcloud
  • zahlreiche Online-Shops und individuelle Web-Anwendungen

PHP wird auf dem Webserver ausgeführt und erzeugt die Inhalte, die anschließend im Browser angezeigt werden. Aus diesem Grund haben Sicherheitslücken in PHP eine besondere Bedeutung und werden von IT-Sicherheitsunternehmen weltweit genau beobachtet.


Worum geht es bei den aktuellen Sicherheitslücken?

Die PHP-Entwickler veröffentlichten am 21.10.2026 Sicherheitsupdates für zwei kritische Schwachstellen:

  • CVE-2026-109618
  • CVE-2026-109619

Beide Sicherheitslücken wurden als kritisch eingestuft und erhielten einen CVSS-Wert von 9,2 von 10 möglichen Punkten. Betroffen waren verschiedene PHP-Versionen der aktuellen 8.x-Reihen. Die Fehler befinden sich tief im Inneren der PHP-Laufzeitumgebung und stehen im Zusammenhang mit der Verarbeitung von Datei-Uploads sowie internen Speicherstrukturen. [cert.europa.eu], [tenable.com]

Nach aktuellem Kenntnisstand könnten Angreifer unter bestimmten Voraussetzungen versuchen, eigenen Programmcode auf einem betroffenen System auszuführen. Aus diesem Grund wurde die Veröffentlichung der Sicherheitsupdates weltweit mit hoher Priorität behandelt. [cert.europa.eu], [securityla…adoghq.com]

Die PHP-Entwickler haben die Schwachstellen in folgenden Versionen behoben:

Durch Backports wurden auch ältere PHP Versionen mit dem Patch versorgt

Die Sicherheitslücken CVE-2026-109618 und CVE-2026-109619 wurden upstream in PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 behoben. Zusätzlich hat Ondřej Surý die Fixes auf ältere, offiziell nicht mehr unterstützte PHP-Versionen zurückportiert. Systeme, die die aktuellen Sury-Pakete einsetzen, erhalten dadurch die Sicherheitskorrekturen auch für PHP 7.x, 8.0 und 8.1.


Warum unsere Kunden geschützt sind

Sicherheit besteht nicht nur aus Updates. Ein wirksames Sicherheitskonzept besteht aus mehreren Schutzebenen.

Auf unseren Hosting-Plattformen kommen unter anderem folgende Maßnahmen zum Einsatz:

  • zeitnahe Installation sicherheitsrelevanter Updates
  • mehrstufige Firewall-Systeme
  • Netzwerk- und Zugriffsfilter
  • gehärtete Serverkonfigurationen
  • laufende Sicherheitsüberwachung
  • Trennung und Isolation von Hosting-Umgebungen
  • Schutzmechanismen gegen automatisierte Angriffe
  • kontinuierliche Wartung und Sicherheitskontrollen

Dadurch entsteht ein mehrschichtiges Sicherheitskonzept, das Risiken deutlich reduziert und Angriffe bereits in frühen Phasen erkennen oder blockieren kann.


Bereits durchgeführte Maßnahmen

Unmittelbar nach Bekanntwerden der Sicherheitslücken wurden durch uns folgende Schritte durchgeführt:

  • Bewertung der veröffentlichten Sicherheitsinformationen
  • Prüfung aller betroffenen Systeme
  • Installation der aktuellen PHP-Sicherheitsupdates
  • Kontrolle erfolgreicher Update- und Neustartvorgänge
  • Überprüfung der Systemfunktionen nach dem Update
  • Abschluss der Sicherheitsmaßnahmen am 21.10.2026 am Nachmittag

Alle Hosting-Systeme befinden sich seither wieder im regulären und sicheren Betriebszustand.


Müssen Kunden etwas tun?

Nein.

Für unsere Hosting-Kunden besteht aktuell kein Handlungsbedarf.

Die Aktualisierung der Serverkomponenten wurde bereits vollständig durch uns durchgeführt. Websites, Onlineshops und Webanwendungen laufen unverändert weiter.

Es sind weder Änderungen an Webseiten noch Anpassungen an WordPress, Joomla oder anderen CMS-Systemen erforderlich.


Unser Sicherheitsversprechen

Wir verstehen Hosting nicht nur als Bereitstellung von Speicherplatz und Serverressourcen.

Unser Anspruch ist es, ein professionell betreutes Sicherheits-Hosting anzubieten. Dazu gehören kontinuierliche Wartung, laufende Überwachung sicherheitsrelevanter Entwicklungen sowie die zeitnahe Umsetzung notwendiger Schutzmaßnahmen.

Gerade bei kritischen Schwachstellen zeigt sich der Vorteil eines professionell betreuten Hosting-Angebots: Sicherheitsupdates werden zentral bewertet, getestet und umgesetzt, sodass unsere Kunden sich auf ihr Kerngeschäft konzentrieren können.

Ihre Website bleibt verfügbar, aktuell und bestmöglich geschützt. Darum kümmern wir uns.
denic — Technische Störung bei .de-Domains

Am Abend des 5. Mai 2026 kam es ab 21:57 Uhr zu einer technischen Störung im Domain Name System (DNS) für die Endung .de. Dies führte zu spürbaren Einschränkungen bei der Erreichbarkeit von .de-Domains.

Um 00:08 Uhr am 6. Mai leitete DENIC die Verteilung der korrigierten DNS-Zone ein. Der Betriebszustand vor dem Ausfall konnte um 01:15 Uhr wieder vollständig hergestellt werden.

Die Störung stand im Zusammenhang mit der DNSSEC Signierung. Im beschriebenen Zeitraum kam es zur Verbreitung fehlerhafter DNSSEC-Signaturen. Nicht alle Nutzer waren im selben Maße von den Einschränkungen betroffen. Sofern bei der Namensauflösung ein validierender DNS-Resolver zum Einsatz kam, wurden die DNS Antworten für sämtliche de.-Domains als fehlerhaft verworfen. Manche Resolverbetreiber haben als Überbrückungsmaßnahme die DNSSEC- Validierung für .de-Domains ausgesetzt.

QUELLE:
https://blog.denic.de/technische-storung-bei-de-domains-behoben/

FortiClient Error -5

Wenn der FortiClient unter SSL-VPN die folgende Fehlermeldung ausgibt, kann sich ein ganz anderer Fehler dahinter verbergen! Zumal an der SSL-VPN Konfiguration an sich nichts verändert wurde und diese ja über eine lange Zeit hinweg perfekt funktioniert hat!

Fehlermeldung:
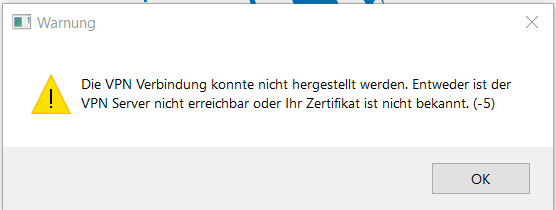
Die VPN Verbindung konnte nicht hergestellt werden. Entweder ist der VPN Server nicht erreichbar oder Ihr Zertifikat ist nicht bekannt. (-5)

SSL-VPN Error Dialog mit dem Error -5

In diesem Fall kann man schon einige Zeit suchen bis man den echten Grund findet!
Vermutlich ist bei einem Firmware Update ein Migrationsfehler der Konfig passiert.

Der echte Grund ist, es wurde TLS 1.2 deaktiviert in der Forti — warum auch immer!
Das ist erst durch einen einfachen Test mit openssl herausgekommen:

openssl s_client -connect ssl-vpn-hostname:10443 -tls1_2

CONNECTED(00000003)
4037FACC777F0000:error:0A00042E:SSL routines:ssl3_read_bytes:tlsv1 alert protocol version:../ssl/record/rec_layer_s3.c:1584:SSL alert number 70
---
no peer certificate available
---
No client certificate CA names sent
---
SSL handshake has read 7 bytes and written 208 bytes
Verification: OK
---
New, (NONE), Cipher is (NONE)
Secure Renegotiation IS NOT supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
SSL-Session:
Protocol : TLSv1.2
Cipher : 0000
Session-ID:
Session-ID-ctx:
Master-Key:
PSK identity: None
PSK identity hint: None
SRP username: None
Start Time: 1700663685
Timeout : 7200 (sec)
Verify return code: 0 (ok)
Extended master secret: no
---

Aha! Das ist also der echte Hintergrund, ein Gegentest mit TLS1.3 hingegen funktioniert fehlerfrei!

openssl s_client -connect ssl-vpn-hostname:10443 -tls1_3
CONNECTED(00000003)
depth=2 C = US, O = Internet Security Research Group, CN = ISRG Root X1
verify return:1
depth=1 C = US, O = Let's Encrypt, CN = R3
verify return:1
depth=0 CN = ssl-vpn-hostname
verify return:1
---
Certificate chain
0 s:CN = ssl-vpn-hostname
i:C = US, O = Let's Encrypt, CN = R3
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Nov 19 10:50:52 2023 GMT; NotAfter: Feb 17 10:50:51 2024 GMT
1 s:C = US, O = Let's Encrypt, CN = R3
i:C = US, O = Internet Security Research Group, CN = ISRG Root X1
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Sep 4 00:00:00 2020 GMT; NotAfter: Sep 15 16:00:00 2025 GMT
2 s:C = US, O = Internet Security Research Group, CN = ISRG Root X1
i:C = US, O = Internet Security Research Group, CN = ISRG Root X1
a:PKEY: rsaEncryption, 4096 (bit); sigalg: RSA-SHA256
v:NotBefore: Jun 4 11:04:38 2015 GMT; NotAfter: Jun 4 11:04:38 2035 GMT
---
Server certificate
-----BEGIN CERTIFICATE-----
..... snip .....

Das lässt sich durch folgende Commandos auf der CLI in der Forti beheben:

config vpn ssl settings
set ssl-min-proto-ver tls1-2
set ssl-max-proto-ver tls1-3
end

(und dann auch gleich ein paar andere Parameter mit angepasst)

config vpn ssl settings
set dtls-tunnel enable
set dtls-min-proto-ver dtls1-0
set dtls-max-proto-ver dtls1-2
set ztna-trusted-client disable
end

(wichtig ist auch eine Kontrolle der Zeile mit dem SSL-Zert, ob hier wohl das richtige ausgewählt ist)

config vpn ssl settings
set servercert "ssl-vpn-hostname...."
end

Danach hat zumindest die Verbindung gleich wieder geklappt. Es wurde nun aber der folgende Fehler angezeigt:
Falsche Anmeldeinformation oder SSLVPN Konfiguration. (-7200)

Alterntiver Lösungsansatz

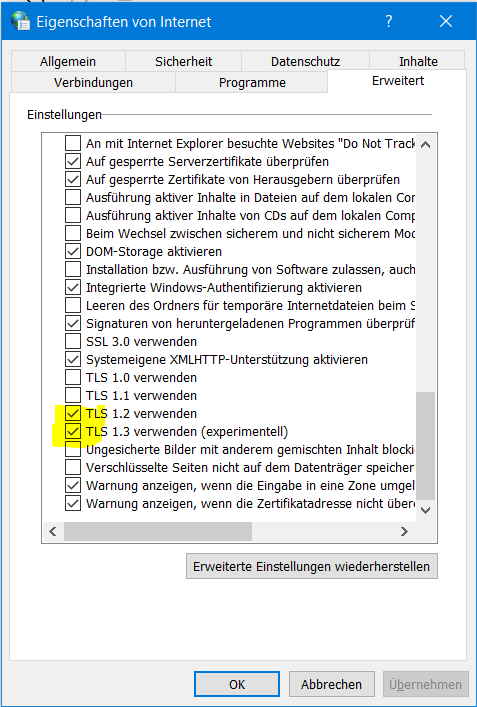
Im Windows TLS 1.2 und TLS 1.3 aktivieren, die alten TLS Varianten alle deaktivieren.
ACHTUNG: diese Einstellungen wirken systemweit! Daher also bitte Vorsicht, wirklich nur verstellen wenn das die IT Abteilung freigibt bzw wenn sie sich sicher sind das hier keine Folgeprobleme damit entstehen könnten! 😉

Der FortiClient verwendet eigentlich die Settings vom System, das kann hier eingestellt werden:
Windows-R (run command)
inetcpl.cpl (startet den System Dialog „Eigenschaften von Internet“ – das bezieht sich auf die Settings vom MS-IE. ACHTUNG: das wirkt sich im ganzen Windows aus was hier eingestellt wird!)

Systemweite Settings für die Netzwerk/Internet Einstellungen

Dieser Versuch hier TLS 1.3 zu aktivieren hat leider nichts gebracht, es wurde vom FortiClient trotzdem nut TLS 1.2 verwendet. Daher war die Änderung der Forti Config in dem Fall die einzig richtige Lösung für uns.

Firewall-Wartung

Nach dem Update einer Firewall hat es Probleme mit den Filtern gegeben, dadurch war web07 kurzzeitig offline.
Erst nach dem re-install der betroffenen Filter konnten alle Regeln einwandfrei angewendet werden.
Wir bitten für den Ausfall um Entschuldigung.

Es stehen für heute noch weitere Updates an, eingeplant sind dabei Ausfälle von wenigen Minuten von einzelnen Diensten.

Ausfall von einem Server

STATUS: 20.10.2021  07:28

Seit den frühen Morgenstunden gibt es ein Problem mit einem Server, die Erreichbarkeit ist derzeit nicht durchgängig gegeben. Wir arbeiten an der Behebung des Schadens. Bis der Netzwerkverbindung wieder stabil lauft kann es noch etwas dauern.

Wir bedauern die Unannehmlichkeiten und den Ausfall!


UPDATE: 10:44

Alle Dienste sind wieder uneingeschränkt verfügbar.

Thunderbird Verbindungsprobleme

UPDATE / INFO:  Dieser Artikel trifft auf die graz4u eMail Server nicht mehr zu. Es sind keine Anpassungen mehr notwendig!

Es gibt ein Problem mit SSL/TLS nach dem Update auf Thunderbird 78 und höher.

Das liegt an einigen Einstellungen die nun anders gesetzt sind. Diese Einstellungen sind „normal“ nicht zu sehen. Erst im „Erweiterten Konfigurations-Modus“ sind diese Details sichtbar, und können auch verändert werden.

Aber Vorsicht!
Wenn man in dem Modus etwas falsch macht, kann es zu ernsthaften Problemen kommen!
Wir übernehmen absolut keine Verantwortung bei falscher Handhabung.
Sie sind für alle Änderungen selbst verantwortlich.
Das ist lediglich eine Hilfestellung wie Sie vorgehen können.
Mit dieser Abfolge stellen Sie wieder das vorige Sicherheitsniveau her, dadurch ist auch wieder TLS1.0 erlaubt.
Fragen Sie ev bei Ihrem Administrator nach ob das in Ordnung ist.

Technischer Hintergrund:
Wenn ein Server nur TLS 1.0 unterstützt können die neuen Browser Firefox, Chrome & Edge; sowie auch Thunderbird bei eMail keine Verbindung mehr aufbauen. Das liegt daran, dass das Security-Setting angehoben wurde und TLS 1.0 nicht mehr unterstützt wird.
Zumindest im original Auslieferungszustand der jeweilgen Software.
Auf eigene Gefahr hin kann das aber wieder heruntergesetzt werden.
Weil:
TLS 1.0 gilt inzwischen als „nicht mehr sicher“. Damit ist die Stärke und Qualität der Verschlüsselung gemeint. Verschlüsselt ist die Verbindung aber dennoch. Kann aber von bösartigen Personen leichter geknackt werden.

Hier die Abfolge die gemacht werden kann:

  1. Einstellungen öffnen unter: Extras | Einstellungen.
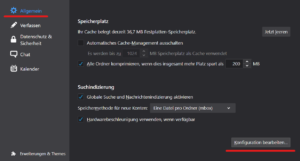
    Dann unter „Allgemein“ ganz runter scrollen und „Konfiguration bearbeiten“ klicken
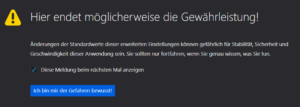
  2. Es wird nun eine Warnung angezeigt. Wenn Sie sich sicher sind und sich das zutrauen, klicken Sie auf „Ich bin mir der Gefahren bewusst!“
    ACHTUNG: wir übernehmen KEINE Haftung! Sie sind selbst verantwortlich für die Änderungen!
    Thunderbird, erweiterte Einstellungen. WARNUNG
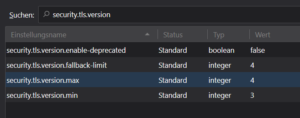
  3. Geben Sie in der Suchzeile ein:  security.tls.version
    Sie sollten ca so eine Auflistung erhalten
    Thunderbird, erweiterte Einstellungen. SUCHE TLS
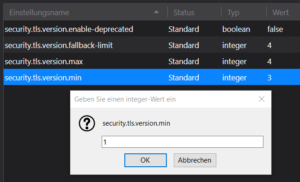
  4. Doppelklick auf die Zeile mit dem Key:  security.tls.version.min
    Eingabe im Dialog vom Wert:  1
    Bestätigen mit „OK“
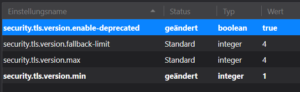
    Thunderbird, erweiterte Einstellungen. TLS Version Min = 1
  5. Doppelklick auf die Zeile mit dem Key: security.tls.version.enable-deprecated
    Es springt der Wert dann um auf: true
  6. Fertig!

Es sollte sich nun Thunderbird wieder mit dem Mail-Server verbinden können.

Verwandter Artikel: Firefox Verbindungsprobleme

Wartung und Upgrade an Server X3

Wir planen für die Zeit von Do, 31.5. bis So, 3.6. ein Upgrade der Hardware und SW-Upgrade einiger VMs.
Es ist daher mit einigen kurzen Unterbrechungen einzelner Dienste zu rechnen.

Davon betroffen sein wird:

  • mail01  (Haupt-eMail-Server;  Senden & Empfangen;  hier wird die Downtime in den Nachtstunden bemerkbar sein)
  • Kunden VMs  (jeweils kurze Downtime während den Updates / Reboots)
  • NS3  (kurze Downtime, NS1 und NS2 sind normal Online; es sind keine DNS-Probleme zu erwarten)
  • dm (DomainManager wird kurz Offline sein, zu dieser Zeit können keine Veränderungen am Web-Konfigurationen gemacht werden)

Sämtliche Wartungsarbeiten sind jeweils immer erst ab ca 20Uhr geplant.
Zu den regulären Standard-Business Zeiten sind immer alle Dienste verfügbar.

unvorhergesehene Wartung des mail01

Aufgrund eines noch nicht näher bekannten Fehlers müssen wir den Mail-Server mail01 gerade kurzfristig warten!

Der Ausfall wird vermutlich leider rund 1 Stunde dauern.
Wir bemühen uns die Downtime so kurz wie möglich zu halten.

Wir bitten um Verständnis.

[UPDATE: 23.05.2018 16:41]
Die Wartung wurde beendet, Reparaturen durchgeführt, das System ist wieder normal verfügbar.

[UPDATE: 24.05.2018 11:41]
Im Rechenzentrum ist es zu einem Stromausfall gekommen. Ursache für den Ausfall war eine starke Spannungsabsenkung im örtlichen Stromnetz. Warum es trotz USV-Absicherung zu Ausfällen gekommen ist, wird noch geprüft. Aktuell hat die Wiederherstellung des gesicherten Betriebs oberste Priorität.

Wartung an Server X4n

Wir planen eine ausführliche Wartung des Servers ab:

Samstag, 3.3.2018, 19 Uhr

Die Downtime wird mehrere Stunden betragen.

Davon betroffene Service sind:

  • web08
  • Zimbra Mail-Server-WE, senden und empfangen von eMails ist in dieser Zeit nicht möglich. Eingehende eMails werden zwischengespeichert und gehen nicht verloren!
  • owncloud Server

Wir bitten den geplanten Ausfall zu entschuldigen.

UPDATE:

  • 4.3. 09:00: die Wartung dauert noch an. Sollte bis ca 15 Uhr abgeschlossen sein.

Wartung an Server X3

Wir planen eine ausführliche Wartung des Servers ab:

Samstag, 3.3.2018, 21 Uhr

Die Downtime wird mehrere Stunden betragen.

Davon betroffene Service sind:

  • domainmanager, während dieser Zeit sind keine Änderungen an Domains möglich
  • Mail-Server, senden und empfangen von eMails ist in dieser Zeit nicht möglich. Eingehende eMails werden zwischengespeichert und gehen nicht verloren!

Wir bitten den geplanten Ausfall zu entschuldigen.

UPDATE:

  • 4.3. 09:00: die Wartung dauert noch an. Sollte bis ca 11 Uhr abgeschlossen sein.
  • 4.3. 09:45: die Wartung wurde beendet. Der Server ist wieder mit allen Diensten verfügbar!
    Die zwischengespeicherten eMails werden gerade langsam in die Postfächer zugestellt.
    In einigen Minuten sollte siche wieder alles normalisieren. Danke für Ihr Verständnis.