Sicherheitsinformation: Aktuelle PHP-Sicherheitslücken bereits erfolgreich behoben

Entwarnung für unsere Hosting-Kunden

Aufgrund zahlreicher Kundenanfragen bezüglich der aktuell veröffentlichten kritischen PHP-Sicherheitslücken können wir Entwarnung geben:

Unsere Sicherheitsprozesse sehen vor, relevante Sicherheitsmeldungen laufend zu überwachen und notwendige Updates zeitnah umzusetzen. Die jetzt veröffentlichten PHP-Sicherheitsupdates wurden unmittelbar nach Verfügbarkeit geprüft und auf allen betroffenen Systemen eingespielt.


Was ist PHP überhaupt?

PHP ist eine der weltweit am häufigsten eingesetzten Technologien zur Erstellung dynamischer Webseiten und Webanwendungen.

Viele bekannte Systeme basieren auf PHP, darunter beispielsweise:

  • WordPress
  • Joomla
  • TYPO3
  • Drupal
  • Nextcloud
  • zahlreiche Online-Shops und individuelle Web-Anwendungen

PHP wird auf dem Webserver ausgeführt und erzeugt die Inhalte, die anschließend im Browser angezeigt werden. Aus diesem Grund haben Sicherheitslücken in PHP eine besondere Bedeutung und werden von IT-Sicherheitsunternehmen weltweit genau beobachtet.


Worum geht es bei den aktuellen Sicherheitslücken?

Die PHP-Entwickler veröffentlichten am 21.10.2026 Sicherheitsupdates für zwei kritische Schwachstellen:

  • CVE-2026-109618
  • CVE-2026-109619

Beide Sicherheitslücken wurden als kritisch eingestuft und erhielten einen CVSS-Wert von 9,2 von 10 möglichen Punkten. Betroffen waren verschiedene PHP-Versionen der aktuellen 8.x-Reihen. Die Fehler befinden sich tief im Inneren der PHP-Laufzeitumgebung und stehen im Zusammenhang mit der Verarbeitung von Datei-Uploads sowie internen Speicherstrukturen. [cert.europa.eu], [tenable.com]

Nach aktuellem Kenntnisstand könnten Angreifer unter bestimmten Voraussetzungen versuchen, eigenen Programmcode auf einem betroffenen System auszuführen. Aus diesem Grund wurde die Veröffentlichung der Sicherheitsupdates weltweit mit hoher Priorität behandelt. [cert.europa.eu], [securityla…adoghq.com]

Die PHP-Entwickler haben die Schwachstellen in folgenden Versionen behoben:

Durch Backports wurden auch ältere PHP Versionen mit dem Patch versorgt

Die Sicherheitslücken CVE-2026-109618 und CVE-2026-109619 wurden upstream in PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 behoben. Zusätzlich hat Ondřej Surý die Fixes auf ältere, offiziell nicht mehr unterstützte PHP-Versionen zurückportiert. Systeme, die die aktuellen Sury-Pakete einsetzen, erhalten dadurch die Sicherheitskorrekturen auch für PHP 7.x, 8.0 und 8.1.


Warum unsere Kunden geschützt sind

Sicherheit besteht nicht nur aus Updates. Ein wirksames Sicherheitskonzept besteht aus mehreren Schutzebenen.

Auf unseren Hosting-Plattformen kommen unter anderem folgende Maßnahmen zum Einsatz:

  • zeitnahe Installation sicherheitsrelevanter Updates
  • mehrstufige Firewall-Systeme
  • Netzwerk- und Zugriffsfilter
  • gehärtete Serverkonfigurationen
  • laufende Sicherheitsüberwachung
  • Trennung und Isolation von Hosting-Umgebungen
  • Schutzmechanismen gegen automatisierte Angriffe
  • kontinuierliche Wartung und Sicherheitskontrollen

Dadurch entsteht ein mehrschichtiges Sicherheitskonzept, das Risiken deutlich reduziert und Angriffe bereits in frühen Phasen erkennen oder blockieren kann.


Bereits durchgeführte Maßnahmen

Unmittelbar nach Bekanntwerden der Sicherheitslücken wurden durch uns folgende Schritte durchgeführt:

  • Bewertung der veröffentlichten Sicherheitsinformationen
  • Prüfung aller betroffenen Systeme
  • Installation der aktuellen PHP-Sicherheitsupdates
  • Kontrolle erfolgreicher Update- und Neustartvorgänge
  • Überprüfung der Systemfunktionen nach dem Update
  • Abschluss der Sicherheitsmaßnahmen am 21.10.2026 am Nachmittag

Alle Hosting-Systeme befinden sich seither wieder im regulären und sicheren Betriebszustand.


Müssen Kunden etwas tun?

Nein.

Für unsere Hosting-Kunden besteht aktuell kein Handlungsbedarf.

Die Aktualisierung der Serverkomponenten wurde bereits vollständig durch uns durchgeführt. Websites, Onlineshops und Webanwendungen laufen unverändert weiter.

Es sind weder Änderungen an Webseiten noch Anpassungen an WordPress, Joomla oder anderen CMS-Systemen erforderlich.


Unser Sicherheitsversprechen

Wir verstehen Hosting nicht nur als Bereitstellung von Speicherplatz und Serverressourcen.

Unser Anspruch ist es, ein professionell betreutes Sicherheits-Hosting anzubieten. Dazu gehören kontinuierliche Wartung, laufende Überwachung sicherheitsrelevanter Entwicklungen sowie die zeitnahe Umsetzung notwendiger Schutzmaßnahmen.

Gerade bei kritischen Schwachstellen zeigt sich der Vorteil eines professionell betreuten Hosting-Angebots: Sicherheitsupdates werden zentral bewertet, getestet und umgesetzt, sodass unsere Kunden sich auf ihr Kerngeschäft konzentrieren können.

Ihre Website bleibt verfügbar, aktuell und bestmöglich geschützt. Darum kümmern wir uns.
denic — Technische Störung bei .de-Domains

Am Abend des 5. Mai 2026 kam es ab 21:57 Uhr zu einer technischen Störung im Domain Name System (DNS) für die Endung .de. Dies führte zu spürbaren Einschränkungen bei der Erreichbarkeit von .de-Domains.

Um 00:08 Uhr am 6. Mai leitete DENIC die Verteilung der korrigierten DNS-Zone ein. Der Betriebszustand vor dem Ausfall konnte um 01:15 Uhr wieder vollständig hergestellt werden.

Die Störung stand im Zusammenhang mit der DNSSEC Signierung. Im beschriebenen Zeitraum kam es zur Verbreitung fehlerhafter DNSSEC-Signaturen. Nicht alle Nutzer waren im selben Maße von den Einschränkungen betroffen. Sofern bei der Namensauflösung ein validierender DNS-Resolver zum Einsatz kam, wurden die DNS Antworten für sämtliche de.-Domains als fehlerhaft verworfen. Manche Resolverbetreiber haben als Überbrückungsmaßnahme die DNSSEC- Validierung für .de-Domains ausgesetzt.

QUELLE:
https://blog.denic.de/technische-storung-bei-de-domains-behoben/

Grazer LinuxTage 2026 – bald ist es wieder so weit!

Auch heuer finden wieder die Grazer LinuxTage statt – ein Fixpunkt für alle, die sich für Open‑Source, Linux, IT‑Sicherheit und moderne Technologien begeistern. Die Veranstaltung steigt am 10. und 11. April 2026 wie gewohnt an der TU Graz, Inffeldgasse, und die Vorfreude ist bereits deutlich spürbar.

Nach dem starken Programm der letzten Jahre darf man sich auch diesmal wieder auf eine bunte Mischung aus spannenden Vorträgen, praxisnahen Workshops und interessanten Aussteller:innen freuen. Zahlreiche Firmen, Institutionen und Community‑Projekte werden vor Ort sein und zeigen, was sich in der Open‑Source‑Welt gerade tut.

Besonders schön an den LinuxTagen ist jedes Jahr die Atmosphäre: offen, neugierig, hilfsbereit und voller Begeisterung für Technik. Egal ob man tief in der Linux‑Welt steckt oder einfach nur einen ersten Einblick gewinnen möchte – man fühlt sich sofort willkommen. Viele Themen sind auch heuer wieder breit gefächert: von Systemadministration über Container‑Technologien, Security und DevOps bis hin zu KI‑Anwendungen, Datenschutz und digitaler Nachhaltigkeit.

Für mich persönlich sind die Grazer LinuxTage immer ein Highlight im Frühjahr. Man trifft bekannte Gesichter, lernt Neues, holt sich Inspiration für eigene Projekte – und geht am Ende mit dem Gefühl nach Hause, dass die Open‑Source‑Community lebendiger ist denn je.

Ganz speziell freue ich mich auf den grommunio Workshop! 🙂

Ich freue mich schon sehr auf die beiden Tage im April und kann den Besuch wirklich empfehlen.
Wir sehen uns bei den Grazer LinuxTagen 2026!

https://www.linuxtage.at/de

Direkter Link zum Programm: https://pretalx.linuxtage.at/glt26/schedule/

Zukünftige Laufzeit von SSL-Zertifikate

Das CA/Browser Forum hat Änderungen an den TLS-Basisanforderungen genehmigt, die die Lebensdauer von SSL/TLS-Zertifikaten in der gesamten Branche verkürzen werden und alle öffentlich vertrauenswürdigen Zertifikate und großen Zertifizierungsstellen, einschließlich DigiCert und Sectigo, betreffen.
Die ersten Auswirkungen auf Kunden werden im Februar-März 2026 eintreten, wobei die Lebensdauer der Zertifikate bis März 2029 auf 47 Tage reduziert wird.


Die maximale Lebensdauer von öffentlichen TLS/SSL-Zertifikaten wird schrittweise reduziert:

  • Ab 24. Februar 2026 (DigiCert): bis zu 199 Tage
  • Ab dem 15. März 2026 (Sectigo): bis zu 200 Tage
  • Ab dem 15. März 2027: bis zu 100 Tage
  • Ab dem 15. März 2029: bis zu 47 Tage

Zertifikate, die vor diesen Daten ausgestellt wurden, bleiben bis zu ihrem Ablaufdatum gültig. Da sich die Gültigkeitsdauer verkürzt, müssen die Zertifikate während der Laufzeit eines Auftrags möglicherweise mehrmals neu ausgestellt werden.

Bei Fragen kontaktieren Sie bitte certs@graz4u.at

FortiClient Error -5

Wenn der FortiClient unter SSL-VPN die folgende Fehlermeldung ausgibt, kann sich ein ganz anderer Fehler dahinter verbergen! Zumal an der SSL-VPN Konfiguration an sich nichts verändert wurde und diese ja über eine lange Zeit hinweg perfekt funktioniert hat!

Fehlermeldung:
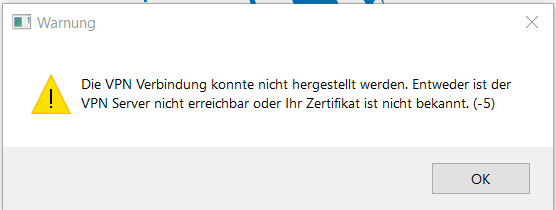
Die VPN Verbindung konnte nicht hergestellt werden. Entweder ist der VPN Server nicht erreichbar oder Ihr Zertifikat ist nicht bekannt. (-5)

SSL-VPN Error Dialog mit dem Error -5

In diesem Fall kann man schon einige Zeit suchen bis man den echten Grund findet!
Vermutlich ist bei einem Firmware Update ein Migrationsfehler der Konfig passiert.

Der echte Grund ist, es wurde TLS 1.2 deaktiviert in der Forti — warum auch immer!
Das ist erst durch einen einfachen Test mit openssl herausgekommen:

openssl s_client -connect ssl-vpn-hostname:10443 -tls1_2

CONNECTED(00000003)
4037FACC777F0000:error:0A00042E:SSL routines:ssl3_read_bytes:tlsv1 alert protocol version:../ssl/record/rec_layer_s3.c:1584:SSL alert number 70
---
no peer certificate available
---
No client certificate CA names sent
---
SSL handshake has read 7 bytes and written 208 bytes
Verification: OK
---
New, (NONE), Cipher is (NONE)
Secure Renegotiation IS NOT supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
SSL-Session:
Protocol : TLSv1.2
Cipher : 0000
Session-ID:
Session-ID-ctx:
Master-Key:
PSK identity: None
PSK identity hint: None
SRP username: None
Start Time: 1700663685
Timeout : 7200 (sec)
Verify return code: 0 (ok)
Extended master secret: no
---

Aha! Das ist also der echte Hintergrund, ein Gegentest mit TLS1.3 hingegen funktioniert fehlerfrei!

openssl s_client -connect ssl-vpn-hostname:10443 -tls1_3
CONNECTED(00000003)
depth=2 C = US, O = Internet Security Research Group, CN = ISRG Root X1
verify return:1
depth=1 C = US, O = Let's Encrypt, CN = R3
verify return:1
depth=0 CN = ssl-vpn-hostname
verify return:1
---
Certificate chain
0 s:CN = ssl-vpn-hostname
i:C = US, O = Let's Encrypt, CN = R3
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Nov 19 10:50:52 2023 GMT; NotAfter: Feb 17 10:50:51 2024 GMT
1 s:C = US, O = Let's Encrypt, CN = R3
i:C = US, O = Internet Security Research Group, CN = ISRG Root X1
a:PKEY: rsaEncryption, 2048 (bit); sigalg: RSA-SHA256
v:NotBefore: Sep 4 00:00:00 2020 GMT; NotAfter: Sep 15 16:00:00 2025 GMT
2 s:C = US, O = Internet Security Research Group, CN = ISRG Root X1
i:C = US, O = Internet Security Research Group, CN = ISRG Root X1
a:PKEY: rsaEncryption, 4096 (bit); sigalg: RSA-SHA256
v:NotBefore: Jun 4 11:04:38 2015 GMT; NotAfter: Jun 4 11:04:38 2035 GMT
---
Server certificate
-----BEGIN CERTIFICATE-----
..... snip .....

Das lässt sich durch folgende Commandos auf der CLI in der Forti beheben:

config vpn ssl settings
set ssl-min-proto-ver tls1-2
set ssl-max-proto-ver tls1-3
end

(und dann auch gleich ein paar andere Parameter mit angepasst)

config vpn ssl settings
set dtls-tunnel enable
set dtls-min-proto-ver dtls1-0
set dtls-max-proto-ver dtls1-2
set ztna-trusted-client disable
end

(wichtig ist auch eine Kontrolle der Zeile mit dem SSL-Zert, ob hier wohl das richtige ausgewählt ist)

config vpn ssl settings
set servercert "ssl-vpn-hostname...."
end

Danach hat zumindest die Verbindung gleich wieder geklappt. Es wurde nun aber der folgende Fehler angezeigt:
Falsche Anmeldeinformation oder SSLVPN Konfiguration. (-7200)

Alterntiver Lösungsansatz

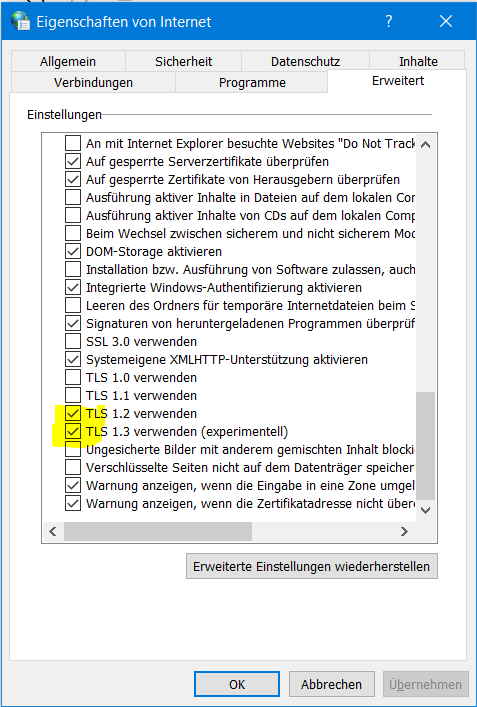
Im Windows TLS 1.2 und TLS 1.3 aktivieren, die alten TLS Varianten alle deaktivieren.
ACHTUNG: diese Einstellungen wirken systemweit! Daher also bitte Vorsicht, wirklich nur verstellen wenn das die IT Abteilung freigibt bzw wenn sie sich sicher sind das hier keine Folgeprobleme damit entstehen könnten! 😉

Der FortiClient verwendet eigentlich die Settings vom System, das kann hier eingestellt werden:
Windows-R (run command)
inetcpl.cpl (startet den System Dialog „Eigenschaften von Internet“ – das bezieht sich auf die Settings vom MS-IE. ACHTUNG: das wirkt sich im ganzen Windows aus was hier eingestellt wird!)

Systemweite Settings für die Netzwerk/Internet Einstellungen

Dieser Versuch hier TLS 1.3 zu aktivieren hat leider nichts gebracht, es wurde vom FortiClient trotzdem nut TLS 1.2 verwendet. Daher war die Änderung der Forti Config in dem Fall die einzig richtige Lösung für uns.

Firewall-Wartung

Nach dem Update einer Firewall hat es Probleme mit den Filtern gegeben, dadurch war web07 kurzzeitig offline.
Erst nach dem re-install der betroffenen Filter konnten alle Regeln einwandfrei angewendet werden.
Wir bitten für den Ausfall um Entschuldigung.

Es stehen für heute noch weitere Updates an, eingeplant sind dabei Ausfälle von wenigen Minuten von einzelnen Diensten.

Warnung vor DNS EU bzw dns-eu.net

Generische TLD

Es geht seit längerer Pause wieder die Masche um wo einem vorgemacht wird jemand möchte den gleichen „Firmennamen“ oder „Domainnamen“ nochmal registrieren. Man soll doch gleich einen 10 Jahresvertrag abschließen, dann werden die Bestrebungen des Mitbewerbers blockiert und man bekommt selbst die Domain & Rechte zugeschlagen.

Fake eMail

Problem dabei: das ist natürlich alles Fake! Also eine klassische Betrugs-eMail!
Diesen ominösen Dritten gibt es selbstverständlich gar nicht!

Die vermeintliche beliebige TLD die im Schreiben genannt wird, ist an sich noch frei (zumindest meistens noch). Dadurch kann der Eindruck entstehen, die Forderung sei begründet.
Sollten Sie an der „neuen“ TLD, in unserem Fall die .net, gar nicht interessiert sein, naja, dann können Sie das Ganze auch getrost komplett ignorieren & müssen gar nichts machen.

Beispiel eMail

Die eMail kommt in unserem Fall von:  Moritz | DNS EU <moritz@dns-eu.net>

So sieht zBsp ein Schreiben aus, das uns dieser Tage erreicht hat:

Guten Tag,
 
wir möchten Sie darüber in Kenntnis setzen, dass wir einen Registrierungsantrag für www.graz4u.net erhalten haben. Da dieser Antrag von jemandem außerhalb Ihrer Organisation eingereicht wurde, möchten wir Sie darüber informieren.
 
Wenn der Antrag fortgesetzt wird, kann dies Konsequenzen für Ihr Unternehmen haben. Dies kann zu Verwirrung bei Ihren Kunden führen, weil ein anderes Unternehmen denselben Namen verwendet, jedoch mit einer anderen Endung.
 
Deshalb bieten wir Ihnen die einmalige Gelegenheit, diesen Namen selbst zu registrieren. Wenn Sie diesem Angebot zustimmen, verlinken wir www.graz4u.net zu www.graz4u.at
 
Die Kosten für diesen Namen betragen 29,75 Euro pro Jahr. Als Markeninstanz können wir den Namen für einen Zeitraum von 10 Jahren registrieren, d. h. Sie zahlen einen einmaligen Betrag von 297,50 Euro (ohne Mehrwertsteuer). Ihr Name wird für diesen Zeitraum geschützt und registriert. Wenn Sie möchten, können Sie die Endung später um denselben Zeitraum verlängern.
 
Stimmen Sie unserem einmaligen Angebot zu? Senden Sie Ihren Firmennamen, Ihre Geschäftsadresse, Ihre Umsatzsteuer-Identifikationsnummer und Ihren Namen an diese E-Mail-Adresse. Wir lehnen den Antrag des Dritten ab und verlinken diesen Namen mit Ihrer aktuellen Website.
 
Ich freue mich auf Ihre Antwort.
 
Mit freundlichen Grüßen,
 
Moritz Gruber
DNS EU

Alternative Absender / Firmennamen

Wir haben unter anderem auch diese Absender schon gesehen:

Karl Gruber
DNS Österreich
www.dnsosterreich.com
Simon Moser
DNS Austria
www.dnsaustria.com
Jonas Koch
TM Österreich
www.tmosterreich.com
Fake Absender von anderen Betrugs eMails

Weitere verwendete Domains können sein

  • www.dednm.com
  • www.gdto.de umgeleitet auf gd-to.com
  • de-dm.de
  • dednm.net
  • dednm.de
  • dnsgermany.eu
  • dnsaustria.com
  • dnsoesterreich.com
  • dnsgermany.de
  • dnsdeutschland.com
  • dnsgermany.net
  • dnsschweiz.com
  • dnsswitzerland.com
  • idsaustria.com
  • idsgermany.com
  • idsschweiz.org
  • internetservicegermany.org
  • taddeutschland.com
  • tmdeutschland.com
  • tmosterreich.com
  • gd-to.de
  • eutd.org
  • www.idsa.at
  • dns-eu.net

Check der WebSites

Die Masche ist nicht neu. Es gibt genug ähnliche eMails und/oder WebSites die sehr ähnliche „Dienste“ anbieten.

Die Webseites siehen auf den ersten Blick zwar seriös aus. Eine genauere Untersuchung zeigt jedoch, dass es kein Impressum gibt, keinen Ansprechpartner. Anschriften sind irgendwelche gefälsche Adressen. Sie wissen daher gar nicht mit wem Sie einen Vertrag eingehen würden. Das ist ein Alarmsignal.

Es handelt sich um ein betrügerisches Unternehmen, das gar nicht existiert.

Was soll ich also weiter unternehmen?

Wenn Sie auch so eine eMail erhalten haben, würden wir raten das zu ignorieren und ganz einfach die Domain selbst zu registrieren, fertig. 😉
So haben Sie alles selbst in der Hand und müssen keine 10 Jahres Verträge abschließen, die gar nie seitens DNS EU eingehlaten werden können, weil diese Betrugsmasche irgendwann auffliegt und die Dienste dann eingestellt werden müssen.

Jede Summe die Sie den Betrügern überweisen ist verloren! Sie werden eher gar keine Gegenleistung dafür erhalten!

Wenn Sie möchten, sind wir gerne behilflich bei der Registrierung Ihrer Domains, senden Sie uns einfach eine eMail an support@graz4u.at

Preise zu Domainnamen finden Sie hier

Marken Eintragung

Zum Thema „Marken“ das im Betrugsmail angesprochen wird, kann hier gerne auf das Unternehmensportal oder das österreichische Patentamt verwiesen weren. Bei Online-Registrierung fallen zw. 280 – 360€ an, je nach Typ der Marken-Eintragung.

Zimbra Server Update – April 2022

graz4u Zimbra Server

Die beiden Zimbra Server wurden auf das aktuelle Patch-Level der Version 8.8.15 angehoben.
Dabei wurden kleine Probleme behoben und die Stabilität verbessert.

Outlook Connector

Es sollte der Outlook Connector eventuell aktualisiert werden.

Die aktuelle Connector Version finden Sie direkt bei Zimbra zum Download bereitgestellt: MS Windows Outlook Connector
Es sollte immer der Connector in der gleichen Variante wie Office installiert weren. Wir würden da grundsätzlich die 64Bit Version empfehlen, sowohl für Office als auch für den Zimbra Connector.

Ausfall von einem Server

STATUS: 20.10.2021  07:28

Seit den frühen Morgenstunden gibt es ein Problem mit einem Server, die Erreichbarkeit ist derzeit nicht durchgängig gegeben. Wir arbeiten an der Behebung des Schadens. Bis der Netzwerkverbindung wieder stabil lauft kann es noch etwas dauern.

Wir bedauern die Unannehmlichkeiten und den Ausfall!


UPDATE: 10:44

Alle Dienste sind wieder uneingeschränkt verfügbar.